...
| Nivå | Innebörd när det som anges i jämförelsetabellen är genomfört |
|---|---|
| Uppfylls | Scenariots behov uppfylls utan ytterligare villkor. |
| Uppfylls med förbehåll | Behoven uppfylls på ett villkor eller med en tydlig begränsning. |
| Uppfylls delvis | Minst ett centralt behov uppfylls inte. |
| Uppfylls inte | De centrala behoven uppfylls inte. |
...
Scenario | 1.Registrering i organisationens namn | 2. Egenskapsintyg om företrädarskap | 3. Åtkomstintyg | 4. Utökad metadata | 5. Entiteter per organisation med företrädare
| |||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
Sammanfattning | Fungerar med dagens krav och passar S1–S3 och S6. Skalar tekniskt, men med dagens manuella anslutning och registrering blir kostnaden hög vid många organisationer (S5). Svagare när företrädarskapet måste synas eller ändras (S4, S7, S8). | Ger varje relation egen giltighetstid och status och passar S3, S6 och S7. Men en kompletterande mekanism krävs i utbytet, och Trust Marks skalar dåligt vid många organisationer och sammanhang (S5, S8). | Stark på den frågande sidan och vid förändringar, om källan för beslutet är gemensam. Löser inte den svarande sidan (S3) och bara delvis flera led (S4). | Passar S1 och i stort S6, men är inte en komplett mekanism. Passar dåligt vid många organisationer och avgränsning per sammanhang (S5, S8). | Preliminärt: Skalar väl och fungerar åt båda hållen (S2, S3, S5). Flera led, leverantörsbyte och avgränsning per sammanhang behöver klargöras (S4, S7, S8). | |||||||||||||||
S1 Organisationen företräder sig själv | Uppfylls. Organisationen ansluter och registrerar sina system enligt steg 1, utan något tillägg för företrädarskap. Mottagaren kan inte få ett uttryckligt besked om att företrädarskap saknas, eftersom S1 och S2 ser likadana ut. | Uppfylls. Organisationen registrerar sina system enligt steg 1 och behöver inget intyg. Normalfallet belastas inte, och avsaknad av intyg visar att systemet agerar för den registrerade organisationens räkning. | Uppfylls. Organisationen begär åtkomstintyg för sin egen räkning, utan någon koppling till en källa för företrädarskap. Att inget företrädarskap anges i åtkomstintyget ger mottagaren ett tydligt besked, under förutsättning att profilen fastställer det. | Uppfylls. Organisationen registrerar sina system enligt steg 1 och behöver ingen ny parameter. Att parametern saknas visar att systemet agerar för den registrerade organisationens räkning, under förutsättning att profilen fastställer det. | Uppfylls. Organisationen är direkt medlem i federationen (men representeras av entiteter som företrädaren hanterar genom sin Intermediate Entity. Ett organisatoriskt Trust Mark intygar vilken organisation respektive entitet representerar) | |||||||||||||||
S2 Leverantören frågar åt kunden | Uppfylls med förbehåll. Systemet registreras med kommunen som ägare, så mottagaren ser och kan logga kommunen som frågande organisation. Kommunen behöver inte driva något system, men måste vara federationsmedlem. Den utövar sin rådighet genom att ansluta sig och utse leverantörens behöriga tekniska kontakt. Att leverantören agerar för kommunen framgår inte. | Uppfylls med förbehåll. Mottagaren ser leverantören som ägare av systemet och kommunen genom intyget, och kan logga kommunen som den som tagit del av uppgifterna. Kommunen behöver inte driva något system. När samma system används av flera kommuner anges i varje utbyte vilken kommun frågan gäller. Förbehållet är att sättet att ange kommunen behöver profileras och att mottagaren litar på att utfärdaren har verifierat kommunens beslut. | Uppfylls med förbehåll. Mottagaren ser leverantörens system som klient och kommunen i åtkomstintyget, och kan logga kommunen. Kommunen behöver inte driva något system, och när samma system används av flera anges kommunen per begäran. Förbehållet är att auktorisationstjänsten kontrollerar kommunens beslut mot en källa som leverantören inte själv kan ändra. | Uppfylls delvis. Mottagaren ser leverantören som ägare och kommunen i listan, och kommunen behöver inte driva något system. Listan visar dock inte vilken kommun en enskild fråga gäller, så det kräver ett kompletterande intyg om frågan inte ska bygga på systemets eget påstående. Kommunens rådighet är också svag, eftersom beslutet hanteras i leverantörens registrering. | Uppfylls. Företrädaren gör anrop genom en entitet som representerar kunden. Mottagaren verifierar genom ett organisatoriskt Trust Mark vilken organisation entiteten representerar. | |||||||||||||||
S3 Leverantören svarar åt kunden | Uppfylls med förbehåll. Den utlämnande tjänsten registreras med myndigheten som ägare, så den som frågar kan maskinellt se vilken organisation som ansvarar för uppgifterna. Visningsnamnet behöver därmed inte användas för att visa ansvaret. Alternativet fungerar på samma sätt för den svarande sidan som för den frågande i S2. Leverantören är inte synlig. | Uppfylls med förbehåll. Den utlämnande tjänsten står som leverantörens, och intyget visar att den företräder myndigheten. Den frågande parten kan därmed se vilken organisation som ansvarar för uppgifterna. Intyget fungerar på samma sätt som i S2, men här är det den frågande parten som kontrollerar det. Om tjänsten lämnar ut uppgifter för flera myndigheter måste det framgå vilken myndighet svaret gäller. | Uppfylls inte. Åtkomstintyget visar vem som frågar, inte vem som ansvarar för uppgifterna. Den frågande parten får därför inget intyg om att leverantörens tjänst företräder myndigheten. En indirekt koppling kan finnas om myndigheten driver auktorisationstjänsten och den anger tjänsten som skyddad resurs, men det visar inte myndighetens beslut. Den svarande sidan behöver alltså en annan mekanism. | Uppfylls delvis. Den frågande parten kan läsa vilka myndigheter tjänsten får företräda, men inte vems uppgifter ett enskilt svar gäller om tjänsten företräder flera. Myndighetens rådighet är svag av samma skäl som i S2. Parametern behöver definieras för alla berörda entitetstyper. | Uppfylls. Företrädaren tillhandahåller tjänsten genom en entitet som representerar kunden. Den anropande parten verifierar genom ett organisatoriskt Trust Mark vilken organisation entiteten representerar. | |||||||||||||||
S4 Flera led av leverantörer | Uppfylls delvis. Modellen fungerar om kommunen själv registrerar en entitet i varje led som agerar för den, även i den förmedlande tjänsten. Annars ser myndigheten regionen och inte kommunen. Kedjan blir aldrig synlig, och vem som agerade i varje led kan bara följas genom avtal och lokala loggar. Vidaredelegering kan inte uttryckas. | Uppfylls delvis. Varje leverantör blir synlig och kan ha ett eget intyg, utan särskild roll för mellanled. Ett intyg visar dock bara en relation. Myndigheten ser kommunen bara om kommunen också har gett den förmedlande tjänsten ett intyg. Hela kedjan blir inte synlig, och vidaredelegering kan inte uttryckas utan ett tillägg. Vem som agerade i varje led behöver därför följas i loggar. | Uppfylls delvis. Varje mellanled kan begära ett nytt åtkomstintyg, och auktorisationstjänsten kan kontrollera relationen i varje steg. Tidigare led kan också visas med nästlade act-anspråk, så myndigheten kan se kedjan. Det kräver att intygen kan bytas mellan leden och att alla led använder samma regler. Den svarande sidans led omfattas inte, och vidaredelegering måste stödjas av källan. | Uppfylls delvis. Varje leverantör kan ha en egen lista, utan särskild roll för mellanled. Listan visar dock bara relationen för den egna entiteten. Myndigheten ser kommunen bara om kommunen också står med i den förmedlande tjänstens lista. Hela kedjan blir inte synlig, och vidaredelegering kan inte uttryckas utan ett tillägg. Vem som agerade i varje led behöver följas i loggar. | Uppfylls. Alternativ 5 skiljer mellan den organisation en entitet representerar och den leverantör som driver den. I S4 används följande organisationskopplingar.
Region B måste vara godkänd som företrädare i federationen och ha ett registrerat uppdrag från kommun A. Leverantör Y kan sköta driften åt regionen, medan företrädaruppdraget ligger hos regionen. Varje mottagare verifierar motpartens organisationskoppling genom entitetens organisatoriska Trust Mark. Myndighet B kan därmed verifiera att den frågande entiteten representerar kommun A utan att rekonstruera hela leverantörskedjan. Spårbarheten hanteras genom ordinarie loggning. Tjänsterna loggar Entity Identifier, tidpunkt och det organisatoriska Trust Mark som användes. Trust Mark Issuer loggar utfärdade Trust Marks. Beskrivningen utgår från kommunens direkta uppdrag till regionen. Vidaredelegering från leverantör X behöver hanteras särskilt. | |||||||||||||||
S5 Ett system används av många | Uppfylls delvis. Mottagarens kontroll är enkel, och ingen samlad karta över kundrelationer behöver publiceras. Leverantören kan sköta registreringarna när organisationen har utsett en behörig teknisk kontakt, men varje organisation måste fortfarande anslutas och utse kontakten. Varje kombination av organisation och system registreras separat. Vid tusentals organisationer blir kostnaden hög, och antalet entiteter växer i takt med antalet relationer. | Uppfylls delvis. Systemet behöver bara registreras en gång, och kontrollen tar lika många steg oavsett antal organisationer. Varje organisation behöver dock ett eget intyg. En entitet kan ha flera Trust Marks, men vid tusentals organisationer ger det stora dokument, täta uppdateringar och en publik kundlista. Modellen skalar därför dåligt om den inte kompletteras, till exempel med en annan väg för att presentera intygen. Den kräver också gränssnitt där organisationerna kan fatta och ändra sina beslut. Utfärdaren får en samlad bild av alla relationer. | Uppfylls med förbehåll. Systemet registreras en gång, och resursens kontroll är densamma oavsett antal organisationer. Relationerna behöver inte spridas i federationen. Förbehållet är att källan(-orna) tillhandahåller gränssnitt där varje organisation kan fatta och ändra sina beslut. Auktorisationstjänsten(-erna) behöver också klara ett intyg per organisation. | Uppfylls inte. Systemet registreras en gång och kontrollen är enkel, men de övriga behoven uppfylls inte. Tusentals organisationer ger en mycket stor parameter, varje relation blir ett verifieringsärende och informationen växer med antalet relationer. Listan blir en publik karta över kundrelationer, och organisationerna saknar gränssnitt för sin rådighet. | Uppfylls. Företrädaren kan använda samma system för många kunder, samtidigt som varje kundorganisation representeras av egna entiteter i federationen. Varje entitet har en egen Entity Identifier inom företrädarens registrerade namnrymd. URL innehåller en opak identifierare som fungerar som uppslagsnyckel. En gemensam publiceringstjänst använder identifieraren och den återstående sökvägen för att välja rätt entitets uppgifter och publicera dess Entity Configuration. Kundorganisationen beslutar om företrädaruppdraget. Federationen tilldelar den opaka identifieraren och registrerar kopplingen till kundorganisationen, medlemskapet och företrädaren. Enrolment gäller identifierarens namnrymd. Företrädaren kan därför skapa ytterligare entiteter inom namnrymden utan individuell registrering hos federationen. Den administrativa hanteringen sker genom federationens ordinarie användargränssnitt och API. Federationens Trust Mark Issuer utfärdar automatiskt organisatoriska Trust Marks utifrån registreringen och arkitekturens kontroller. Mottagaren verifierar organisationskopplingen för den aktuella entiteten genom dess organisatoriska Trust Mark och behöver inte hålla reda på företrädarens samlade kundrelationer. | |||||||||||||||
S6 Någon påstår sig företräda en utomstående | Uppfylls med förbehåll. Organisationsuppgifterna sätts av anslutningsoperatören och kräver att organisationen är ansluten. En utomstående organisation kan därför inte registreras som företrädd av någon annan, och den behöver inte göra något för att skyddas. Skyddet förutsätter att mottagaren bara godtar den verifierade organisationen och bortser från påståenden i anropet. | Uppfylls med förbehåll. Ett påstående utan giltigt intyg kan avvisas, och varken leverantören eller organisationen kan utfärda intyget själv. En utomstående organisation skyddas utan egen åtgärd eftersom inget intyg utfärdas utan dess beslut. Förbehållet är att utfärdaren verifierar beslutet och att mottagaren alltid kräver intyg när ett system uppger att det företräder en annan organisation. | Uppfylls med förbehåll. Ett åtkomstintyg utfärdas bara om källan visar ett beslut från organisationen, så en utomstående organisation skyddas utan egen åtgärd. Förbehållet är att den påstående parten inte kan föra in beslutet i källan, att varje auktorisationstjänst alltid gör kontrollen och att resursen bara godtar organisationen från åtkomstintyget, inte från andra uppgifter i anropet. | Uppfylls med förbehåll. Anslutningsoperatören sätter listan, så systemet kan inte själv lägga till en organisation. Mottagaren kan avvisa en fråga när organisationen saknas i listan, och en utomstående organisation skyddas utan egen åtgärd. Förbehållet är att operatören verifierar beslutet på ett tillförlitligt sätt, särskilt om organisationen inte är ansluten. Skyddet kräver också egen logik hos varje mottagare, som ska läsa Resolved Metadata och inte systemets egna uppgifter. | Uppfylls. Mottagaren verifierar organisationskopplingen genom ett giltigt organisatoriskt Trust Mark från federationens Trust Mark Issuer för den autentiserade entiteten. Egna påståenden om att företräda andra organisationer godtas inte. Organisationens beslut och företrädarens uppdrag ska styrkas vid medlemsregistreringen. En utomstående organisation behöver inte vidta någon åtgärd för att skyddas. | |||||||||||||||
S7 Kunden byter leverantör | Uppfylls delvis. Kommunen äger registreringen och kan själv avsluta den, och gammal och ny leverantör kan användas parallellt under bytet. Vid byte måste både den tekniska kontaktens behörighet återkallas och entiteterna avregistreras. Ingenting kopplar avtalets slut till registreringen, så den tidigare leverantören kan agera som kommunen tills avslutet är genomfört och har fått genomslag. Historiken visar registreringar, men inte vilken leverantör som företrädde kommunen. | Uppfylls med förbehåll. Den nya leverantören kan få sitt intyg innan det gamla återkallas, så bytet kan ske utan avbrott. Giltighetstid och status gör att företrädarskapet kan upphöra utan ändrad registrering, och utfärdaren kan visa vad som gällde vid en viss tidpunkt. Förbehållet är att mottagaren gör statuskontroll eller att intygen är kortlivade, och att någon begär återkallelse om intyget inte löper ut av sig självt. Kort giltighetstid ger en förnyelsebörda vid många organisationer. | Uppfylls med förbehåll. En ändring i källan får genomslag vid nästa begäran, och längsta tiden styrs av åtkomstintygets giltighetstid. Ny och gammal leverantör kan vara giltiga parallellt, så bytet kan ske utan avbrott. Förbehållet är att någon faktiskt uppdaterar källan, eftersom inget automatiskt kopplar avtalets slut till beslutet, och att källan sparar historik över vad som gällde vid en viss tidpunkt. | Uppfylls delvis. Den nya leverantören kan läggas till innan den gamla tas bort, så bytet kan ske utan avbrott. Kommunen kan dock inte själv ta bort sig ur listan, utan ändringen görs hos den tidigare leverantörens operatör. Inget kopplar avtalets slut till listan. Genomslaget kan ta upp till 7 dagar, och enskilda relationer saknar egen status. | Uppfylls. Kommun A beslutar om bytet av företrädare. Uppdraget till leverantör Z registreras i federationens register. Därefter gäller den ordinarie hanteringen av entiteter och automatiskt utfärdande av organisatoriska Trust Marks. Det nya uppdraget kan registreras innan det gamla avslutas för att möjliggöra ett byte utan avbrott. När uppdraget till leverantör X avslutas i registret avaktiveras automatiskt berörd enrolment och de administrativa behörigheter som bygger på uppdraget upphör. Trust Mark Issuer slutar utfärda organisatoriska Trust Marks med stöd av uppdraget. Redan utfärdade Trust Marks återkallas enligt den gemensamma profilen. Leverantör X kan avsluta användningen direkt genom att avveckla de berörda entiteterna. Hur avslutet får genomslag hos mottagarna styrs av den gemensamma profilens regler för organisatoriska Trust Marks. Registret bevarar historiken över företrädaruppdragen. Spårbarheten hanteras i övrigt genom ordinarie loggning. Tjänsterna loggar Entity Identifier, tidpunkt och det organisatoriska Trust Mark som användes. Trust Mark Issuer loggar utfärdade Trust Marks. | |||||||||||||||
S8 Samma leverantör i flera sammanhang | Uppfylls delvis. Kommunen kan avgränsa genom att bara registrera entiteter för de sammanhang där leverantören ska agera. Företrädarskapet etableras då flera gånger, inte en gång. Rollen som behörig teknisk kontakt är inte avgränsad per sammanhang, och federationen kan inte uttrycka att en entitet gäller för ett visst sammanhang. Avgränsningen måste därför göras i samverkanskontexten. | Uppfylls med förbehåll. Ett intyg kan avgränsas till ett visst sammanhang, genom en egen typ eller ett särskilt anspråk. Det kan förstås likadant av alla mottagare, och kommunen kan avgöra var leverantören får agera. Beslutet kan fattas en gång, men ett intyg per sammanhang behöver utfärdas om intyget inte kan omfatta flera sammanhang. För att gälla i andra federationer måste utfärdaren också vara betrodd där. | Uppfylls med förbehåll. Beslutet i källan kan avgränsas per sammanhang, och auktorisationstjänsten utfärdar då bara åtkomstintyg där företrädarskapet gäller. Företrädarskapet kan etableras en gång om källan delas mellan sammanhangen. Om varje samverkanskontext har en egen källa måste relationen etableras separat i varje sammanhang. En gemensam profil behövs för att anspråket ska förstås likadant. | Uppfylls inte. En enkel lista kan inte avgränsa per sammanhang. Om parametern byggs ut för sammanhang blir den mer komplex. Med separata entiteter per sammanhang måste företrädarskapet etableras flera gånger. | Förslaget kompletterar alternativ 5 med stöd för att administrera och verifiera företrädaruppdragets omfattning.
Kommunen etablerar uppdraget en gång och administrerar därefter dess omfattning löpande. Ändringar och återkallelser ska automatiskt påverka utfärdandet och giltigheten för berörda Trust Marks inom en fastställd tid. Innehåll, utfärdande, verifiering och livscykel behöver definieras i en gemensam profil. Förslaget innebär ett auktorisationssystem för företrädarskap. Att placera det i federationens administrativa system är ett arkitekturval. Funktionen kan också ligga helt utanför federationen och använda federationens verifierbara organisationskoppling som underlag. Även användningen av Trust Marks är ett arkitekturval. Uppgifter om godkännandet och dess omfattning kan förmedlas med valfri informationsbärare, förutsatt att mottagaren kan verifiera uppgifterna och deras ursprung. Att använda Trust Marks innebär alltså inte att administrationen av godkännandena behöver vara federationens ansvar. |
...
- Plan för piloter för steg 2?
- kommer
- Förslag initiativ som skulle kunna ingå en pilot
- Grundladdning Inera-EHM Martin Solberg Anders Malmros
- Uthopp med bibehållen contextPer Mutzell
- Tillgångstjänst TGT
- Alla vårdgivare ska kunna använda denna tjänst för att uppfylla EHDS Martin Solberg
Alternativ 1 - Pragmatisk
!Infoga skiss
Konsekvensbeskrivning!
- Vad krävs av leverantörerna?
- Beskriva vad de behöver göra
- Skalning
- Nyckelmaterial
- Kan man dela på nycklar mellan kunder!? Vad innebär det?
- Federationsnycklar unika per organisation?
- protokollnycklar delade?
- Kan man dela på nycklar mellan kunder!? Vad innebär det?
- Vad kan leverantörer göra, är det rimligt!
- Vilka leverantörer kan vi prata med Cambio/Cosmic?
Alternativ 2 - Egenskapsintyg
Ger möjlighet att bevisa företrädaskap i specifika kontext. Kräver att vi definierar/utökar/profilerar.
Hur påverkar det standardprodukter?
Vilken informationsmängd behövs i TM?
Hur uttrycks den företrädda organisationen i själva anropet.
Hur uttrycks kontext för när företrädarskapet gäller?
Skalning? En entitet företräder många aktörer...
Allt som publiceras i federation är mer eller mindre publikt, dvs kundrelationer syns i metadata tex
Alternativ 3 - Auktorisationtjänst
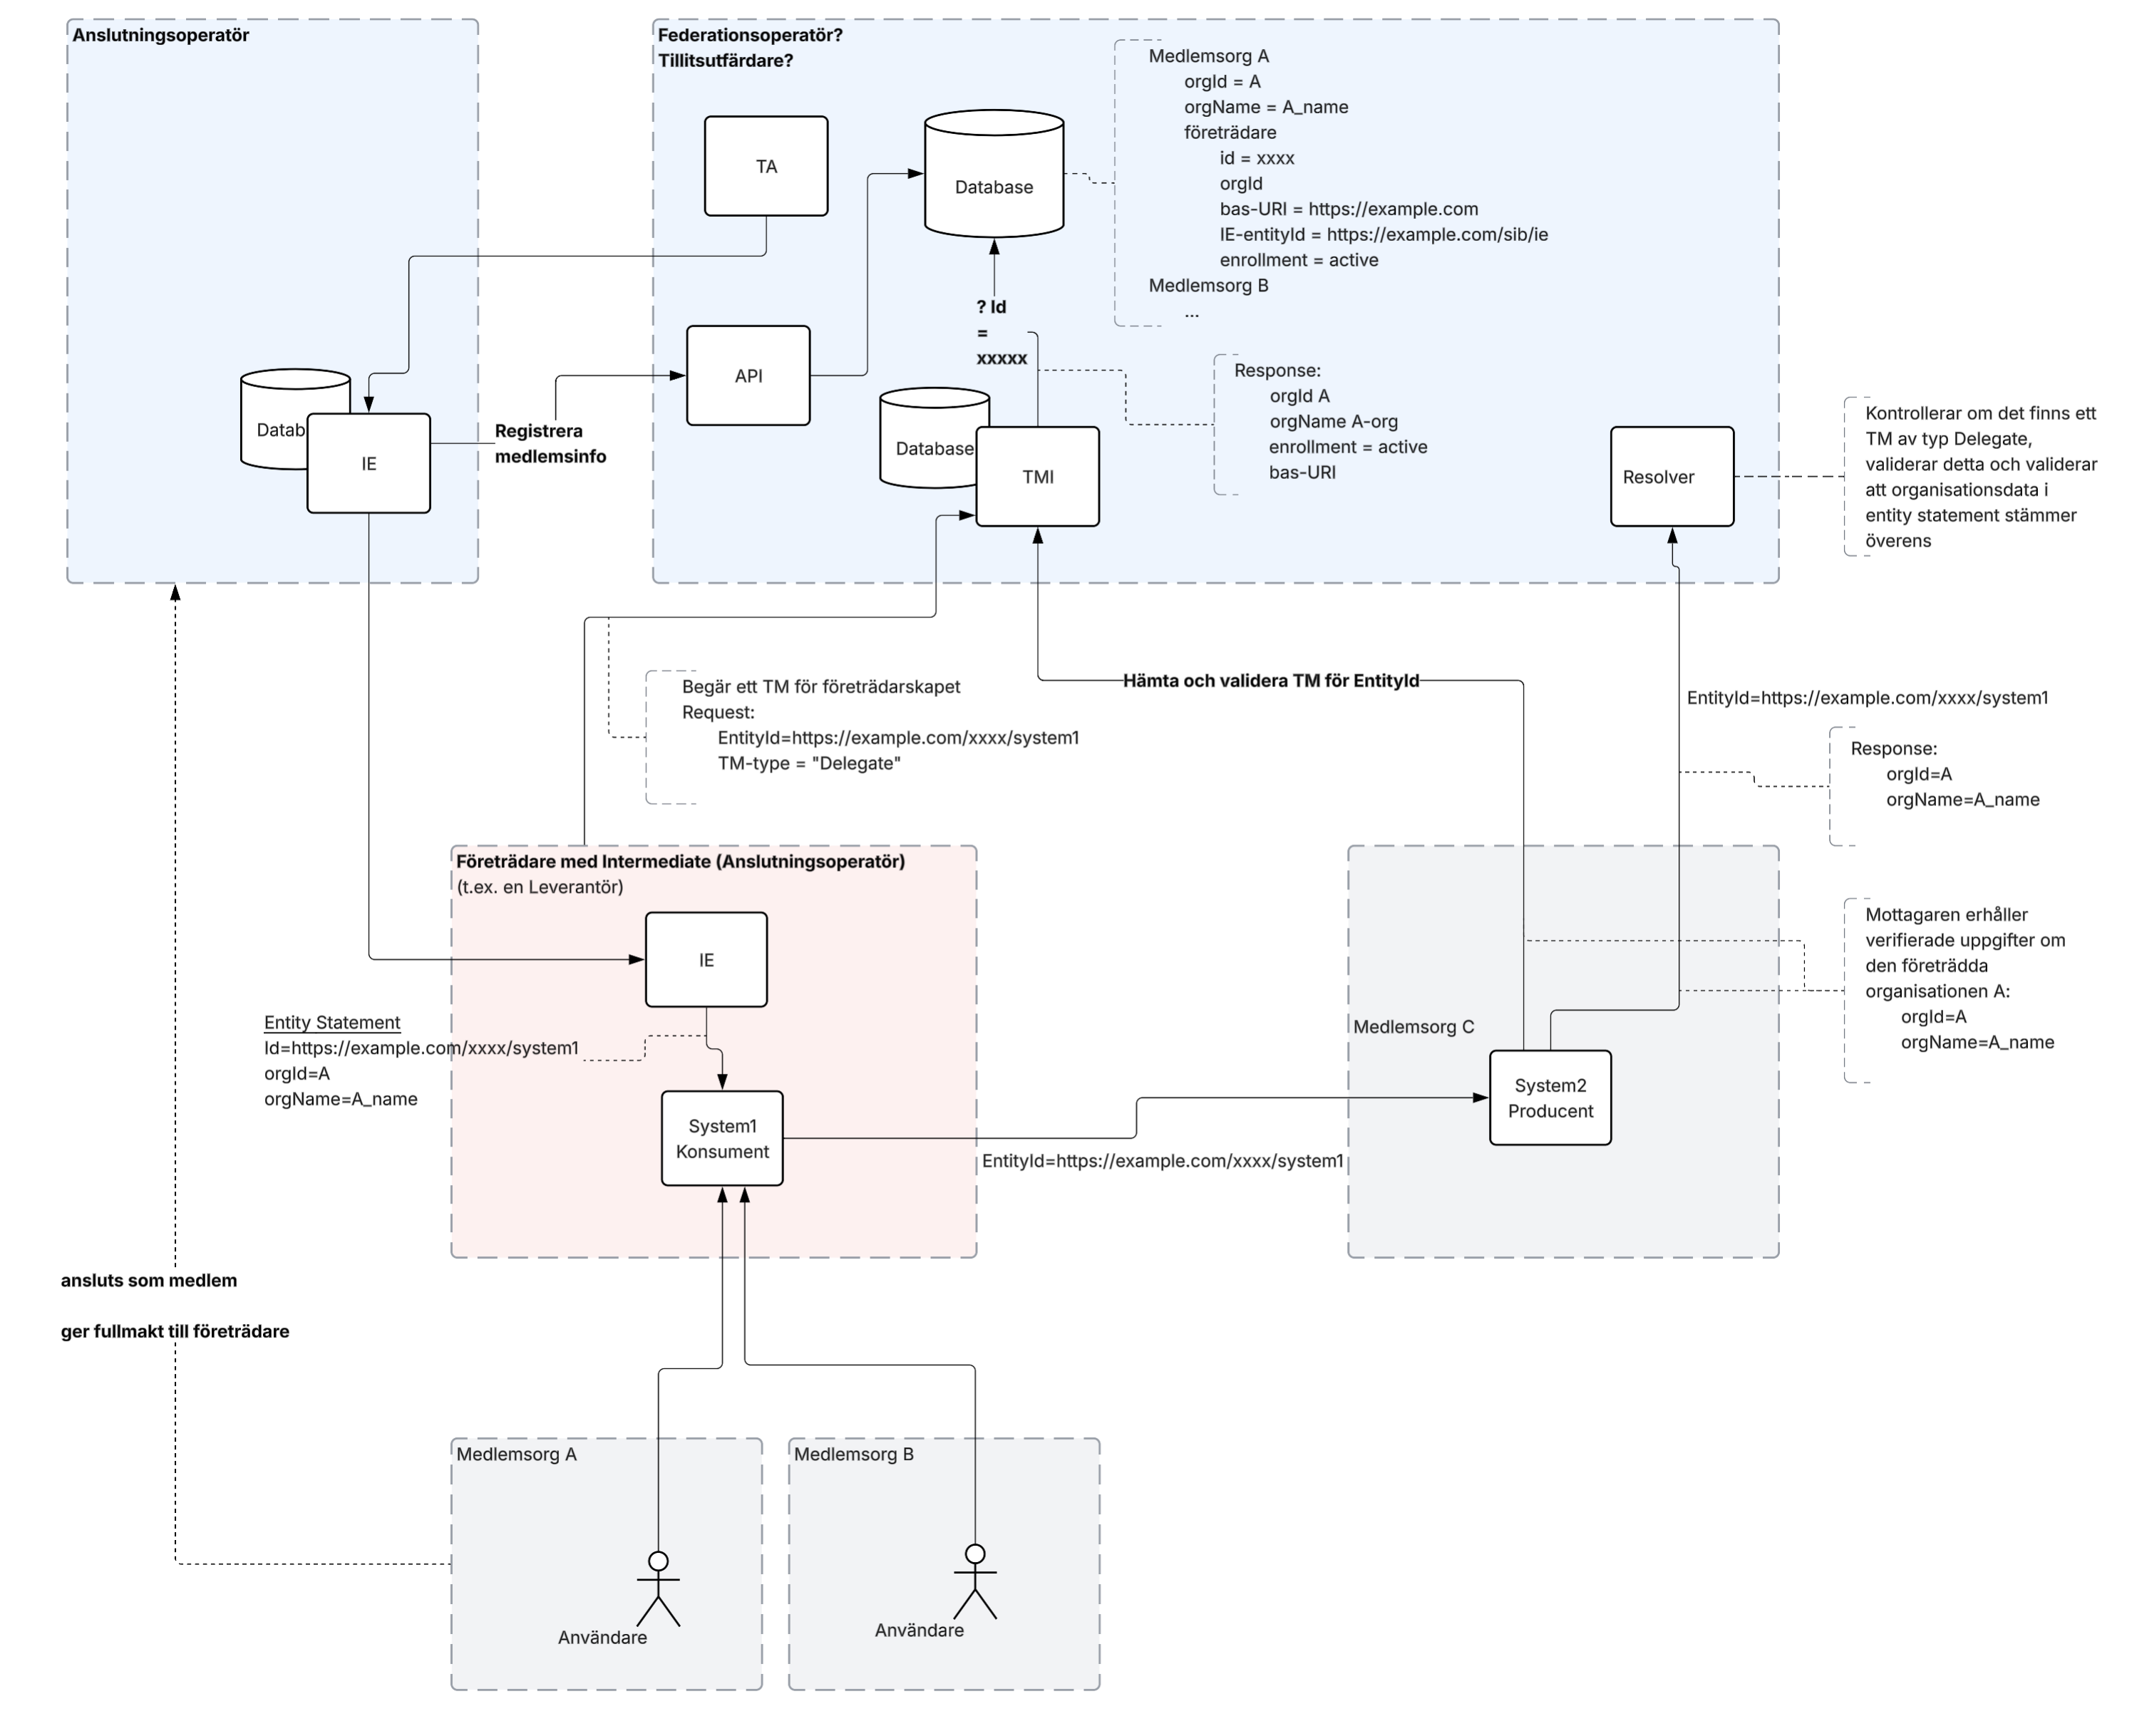
Alternativ 5 - Entitet per org m företrädare
Delegeringsmodell (FO → AO → företrädare)
- Vilka delar får AO delegera till företrädaren, och vilka ligger kvar hos AO? Till exempel anslutning och identitetsverifiering av medlemmen.
- Vilka krav ställer AO på företrädaren, och hur följer AO upp dem?
- Behåller AO ansvaret mot FO för det som delegerats?
- Kan en företrädare arbeta under flera AO?
- Vilka begränsningar sätter AO i det underordnade intyget för företrädarens Intermediate Entity? Till exempel
constraints(naming_constraints,max_path_length, tillåtna entitetstyper) och metadatapolicy. - Företrädarens Intermediate Entity är inte n federationsinfrastrukturtjänst!
- Hur slås metadatapolicyer ihop när det finns en nivå mer i kedjan? Vilka policyer får företrädaren själv sätta?
Teknisk metadata (företrädaren)
- Ansvaret för metadata delas idag mellan medlem och AO (registreringskraven 4.1). Hur fördelas det nu mellan medlem, AO och företrädare?
- Vem utför och dokumenterar kontrollerna av visningsnamn och uppgiftslämnare: AO eller företrädaren?
- Hur kan AO sätta och låsa organisationsnamn och organisationsidentifierare för entiteter som ligger under företrädarens Intermediate Entity?
- AO:s metadatapolicy gäller alla entiteter under företrädarens Intermediate Entity. Värden per kund kan därför inte låsas den vägen.
- Alternativen är att företrädaren sätter värdena och AO verifierar dem, att AO signerar kundentiteterna direkt, eller att organisationskopplingen bara uttrycks i Trust Marken.
- Hur säkerställs att AO:s organisationsuppgifter och det organisatoriska Trust Marken från Trust Mark Issuer stämmer överens?
Organisationskoppling
- För de företrädda organisationerna ersätter det organisatoriska Trust Marken registreringspolicyn
orgconnection. Vilka krav ska gälla för den nya Trust Mark-typen? - Företrädarens Intermediate Entity registreras av AO med
orgconnectionoch kopplas till företrädaren. Räcker dagens registreringskrav för det, eller behövs tillägg för rollen som företrädare? - Vilket underlag använder Trust Mark Issuer: medlemsregistret och enrolment? Vem för registret: FO eller AO?
- Ska Trust Mark Issuer kontrollera att företrädarens Intermediate Entity har en giltig
orgconnectioninnan den utfärdar organisatoriska Trust Marks? - Ackrediteras Trust Mark Issuer av FO? Vem bär ansvaret vid felaktig koppling?
Federationskontexter (tex Sweden Connect och BAS/Ena)
- Erkänns det organisatoriska Trust Marken av båda Trust Anchors (
trust_mark_issuers)? Var placeras Trust Mark Issuer för att undvika problemet i profilens avsnitt 2.6.2? - Godkänns delegeringen till företrädaren per federation, det vill säga av varje FO, eller räcker ett godkännande?
Livscykel
- Vad händer när ett uppdrag avslutas, vid leverantörsbyte och om företrädaren upphör? Vilket ansvar har AO då?
Nyckelmaterial
- Ska varje kundentitet ha egna nycklar, eller får företrädaren dela nycklar mellan kunder?
- Vad hindrar att företrädaren skapar entiteter i en namnrymd utöver uppdraget?
Lösningsskiss (från möte 2026-11-20)