...
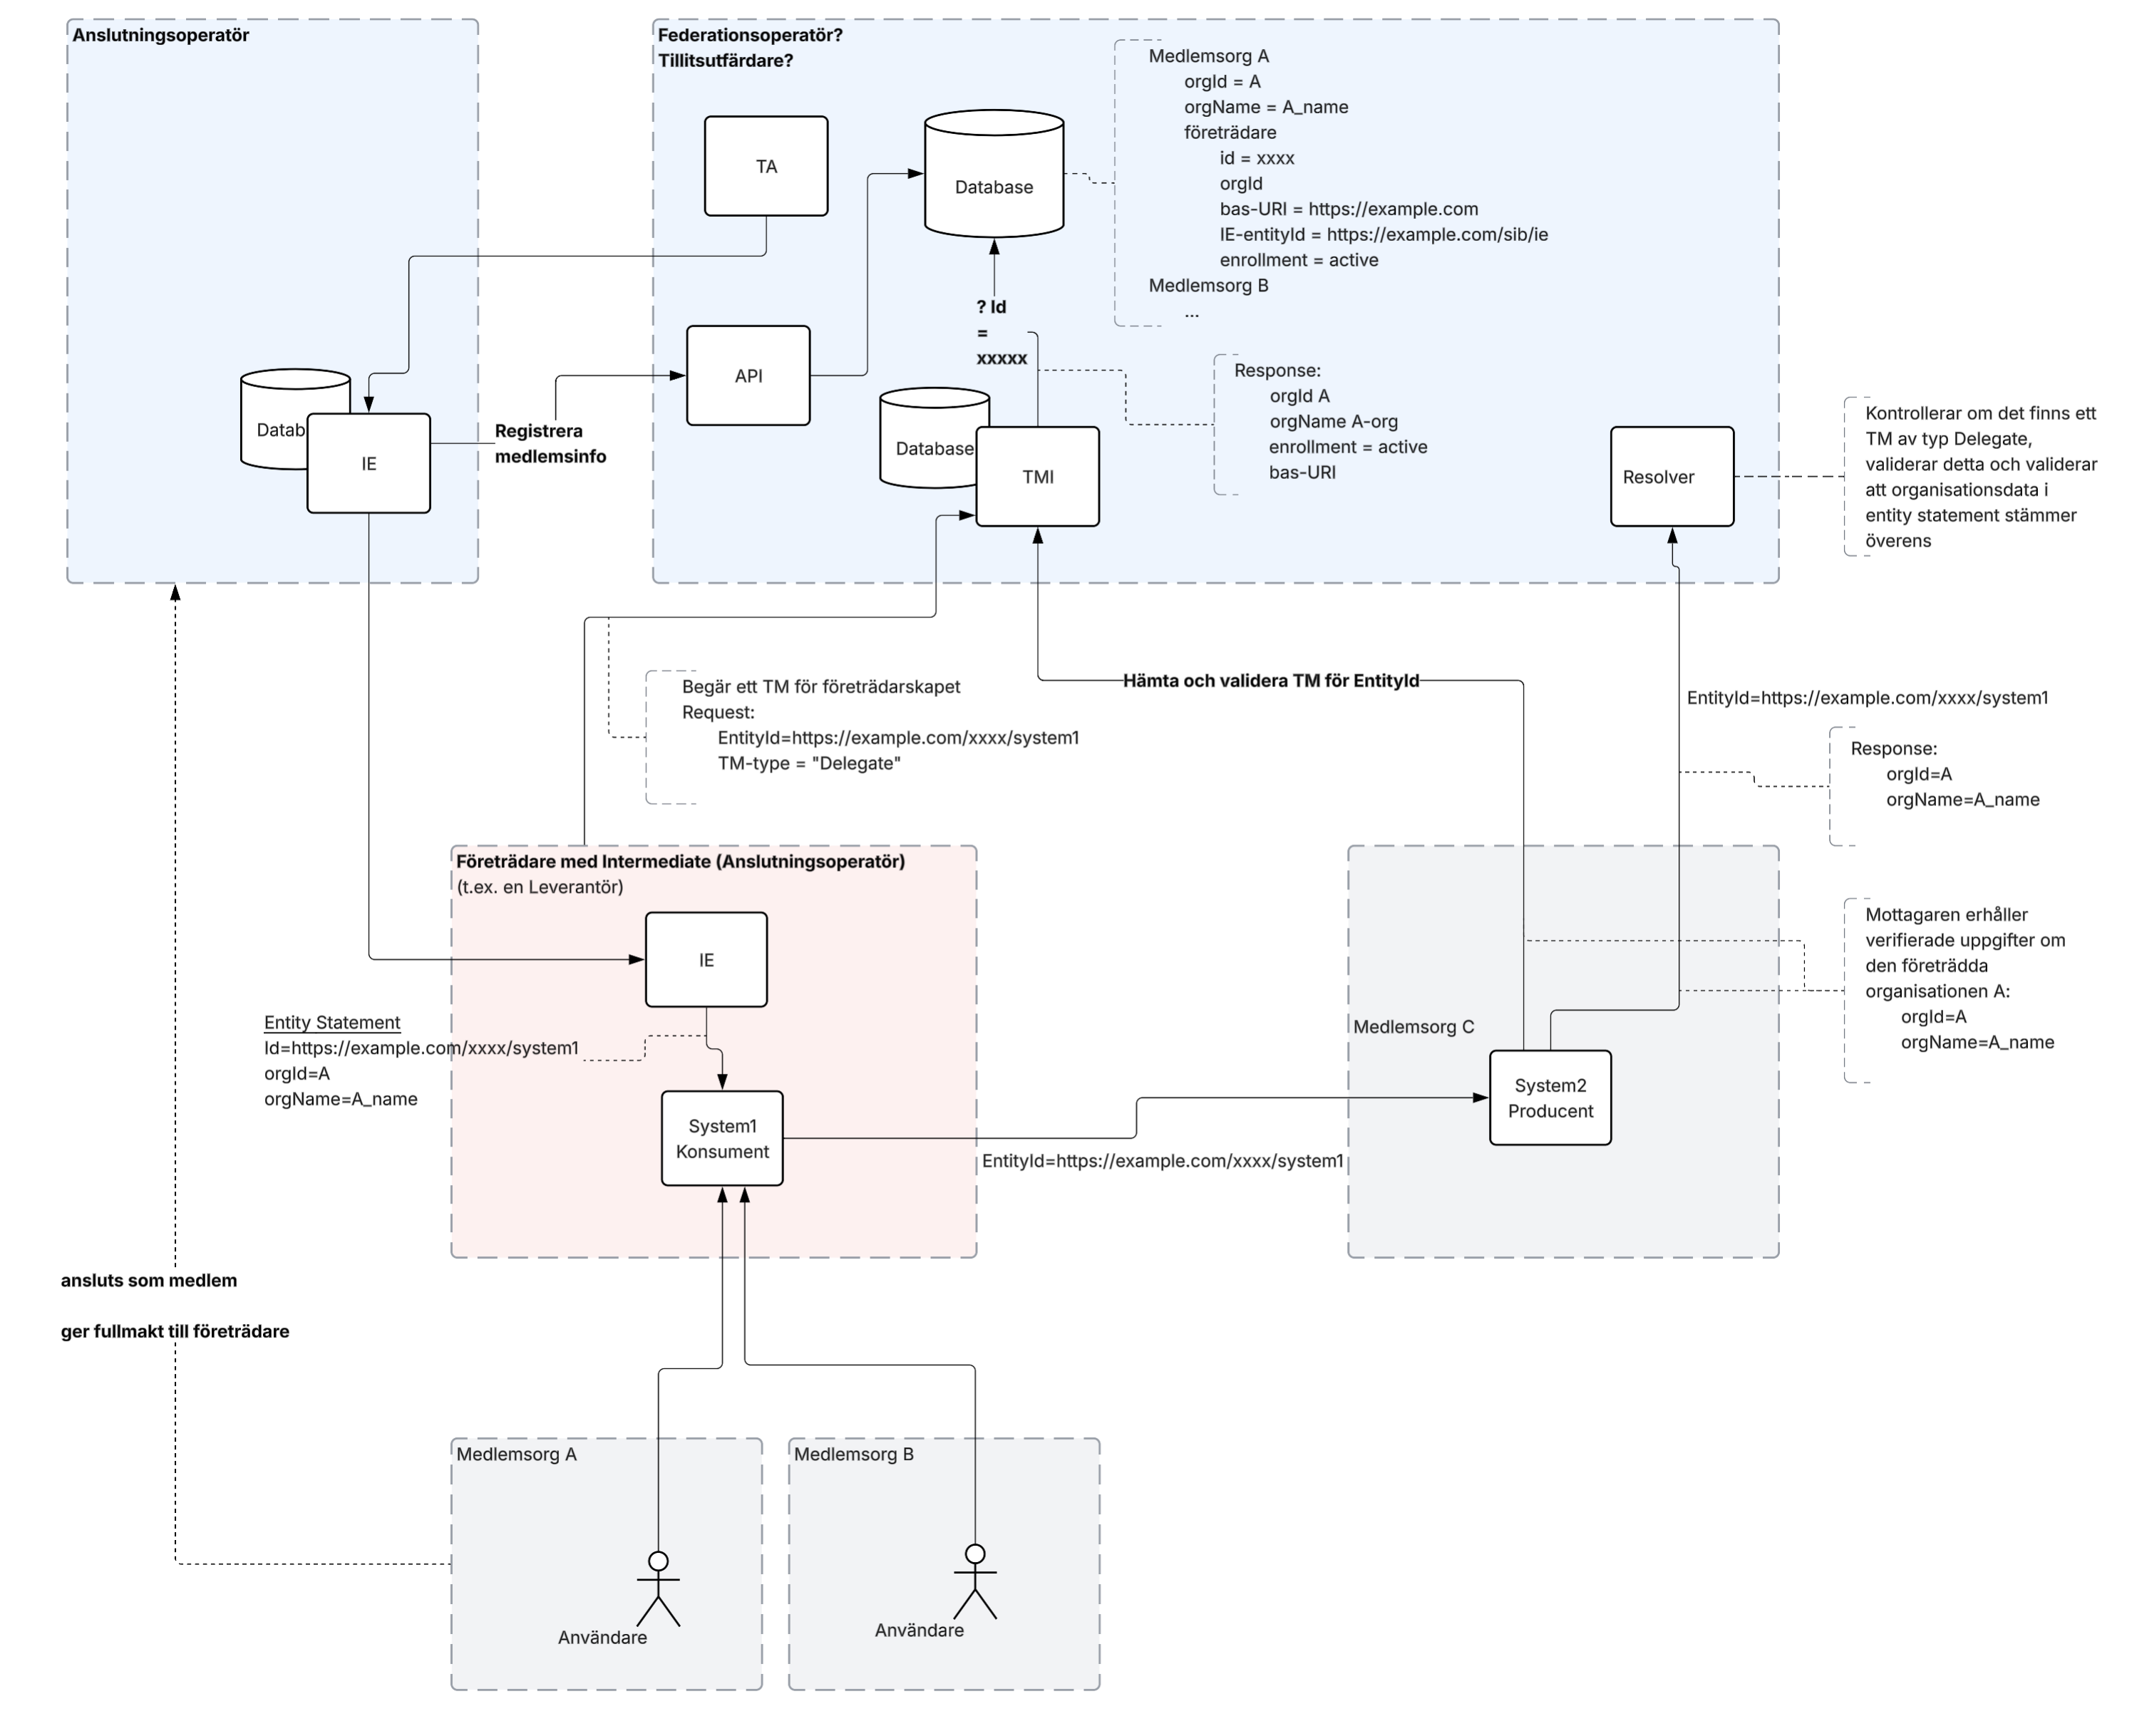
Alternativ 5 - Entitet per org m företrädare
Delegeringsmodell (FO → AO → företrädare)
- Vilka delar får AO delegera till företrädaren, och vilka ligger kvar hos AO? Till exempel anslutning och identitetsverifiering av medlemmen.
- Vilka krav ställer AO på företrädaren, och hur följer AO upp dem?
- Behåller AO ansvaret mot FO för det som delegerats?
- Kan en företrädare arbeta under flera AO?
- Vilka begränsningar sätter AO i det underordnade intyget för företrädarens Intermediate Entity? Till exempel
constraints(naming_constraints,max_path_length, tillåtna entitetstyper) och metadatapolicy. - Företrädarens Intermediate Entity är inte n federationsinfrastrukturtjänst!
- Hur slås metadatapolicyer ihop när det finns en nivå mer i kedjan? Vilka policyer får företrädaren själv sätta?
Teknisk metadata (företrädaren)
- Ansvaret för metadata delas idag mellan medlem och AO (registreringskraven 4.1). Hur fördelas det nu mellan medlem, AO och företrädare?
- Vem utför och dokumenterar kontrollerna av visningsnamn och uppgiftslämnare: AO eller företrädaren?
- Hur kan AO sätta och låsa organisationsnamn och organisationsidentifierare för entiteter som ligger under företrädarens Intermediate Entity?
- AO:s metadatapolicy gäller alla entiteter under företrädarens Intermediate Entity. Värden per kund kan därför inte låsas den vägen.
- Alternativen är att företrädaren sätter värdena och AO verifierar dem, att AO signerar kundentiteterna direkt, eller att organisationskopplingen bara uttrycks i Trust Marken.
- Hur säkerställs att AO:s organisationsuppgifter och det organisatoriska Trust Marken från Trust Mark Issuer stämmer överens?
Organisationskoppling
- För de företrädda organisationerna ersätter det organisatoriska Trust Marken registreringspolicyn
orgconnection. Vilka krav ska gälla för den nya Trust Mark-typen? - Företrädarens Intermediate Entity registreras av AO med
orgconnectionoch kopplas till företrädaren. Räcker dagens registreringskrav för det, eller behövs tillägg för rollen som företrädare? - Vilket underlag använder Trust Mark Issuer: medlemsregistret och enrolment? Vem för registret: FO eller AO?
- Ska Trust Mark Issuer kontrollera att företrädarens Intermediate Entity har en giltig
orgconnectioninnan den utfärdar organisatoriska Trust Marks? - Ackrediteras Trust Mark Issuer av FO? Vem bär ansvaret vid felaktig koppling?
Federationskontexter (tex Sweden Connect och BAS/Ena)
- Erkänns det organisatoriska Trust Marken av båda Trust Anchors (
trust_mark_issuers)? Var placeras Trust Mark Issuer för att undvika problemet i profilens avsnitt 2.6.2? - Godkänns delegeringen till företrädaren per federation, det vill säga av varje FO, eller räcker ett godkännande?
Livscykel
- Vad händer när ett uppdrag avslutas, vid leverantörsbyte och om företrädaren upphör? Vilket ansvar har AO då?
Nyckelmaterial
- Ska varje kundentitet ha egna nycklar, eller får företrädaren dela nycklar mellan kunder?
- Vad hindrar att företrädaren skapar entiteter i en namnrymd utöver uppdraget?
Lösningsskiss (från möte 2026-11-20)